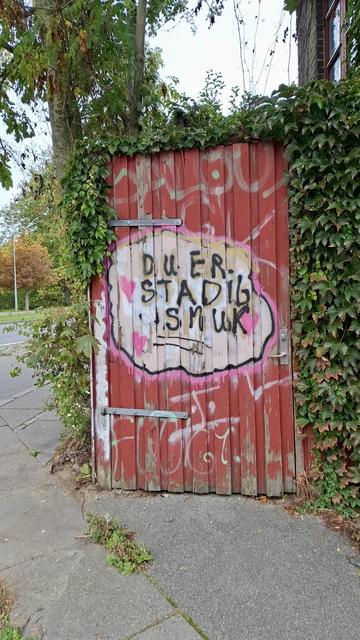
Du er stadig smukYou are still beautiful’Still.' Whenever I pass this garden gate, it feels like reading someone else’s love letter.
Du er stadig smukYou are still beautiful’Still.' Whenever I pass this garden gate, it feels like reading someone else’s love letter.
Contextual defense helps security teams connect the signals, anticipate what comes next, and stop threats before they escalate.
The Administrative Office of the US Courts says a cyberattack on government contractor BAE Systems has taken down the notice system used by federal bankruptcy courts. [..
The China-nexus cyber espionage group tracked as Armory Castle (previously UNC5221 or Warp Panda) exploited a newly disclosed security flaw in BeyondTrust Remote Suppo…
Israeli adtech outfit allegedly helped spyware vendors infect phones while enjoying Google's seal of approval
Agents with the Federal Bureau of Investigation (FBI) on Thursday arrested the co-founder of a Canadian cybersecurity firm in connection with an investigation into the…
CISA has added one new vulnerability to its Known Exploited Vulnerabilities (KEV) Catalog, based on evidence of active exploitation.
Read how How Microsoft Security's FORGE Lab is scaling vulnerability research from Windows to the Linux kernel.
New analysis shows how agentic AI adoption is growing across EU enterprises and small businesses—and where deeper use could unlock more value.
Why the AI Attack Surface Extends Your Stack
TL;DR Supply chain security usually treats runtime as the final stage, the place where teams find out whether earlier controls worked.
Secure your Kubernetes supply chain with WizOS Helm Charts.
A sparkle icon shows up in the CRM. Nobody in IT deployed it.
We already know AI can find vulnerabilities. James Kettle, PortSwigger's Director of Research, wanted to answer a harder question: can an autonomous system invent genu…
VulnBump tests AI agents on 307 real dependency upgrades. A fix counts only if the vulnerability is gone and the build and tests stay green.
I think what really resonates with me this week is being able to completely turn the tables on perceptions around things like AI being the big bad hacking tool the new…
The problem with giving everyone in a company access to AI tools is that people will use them in unexpected ways.
Open-source XDR/SIEM for threat detection and compliance.
Relevance: Detection & response / compliance
Comprehensive scanner for containers, IaC, and dependencies.
Relevance: Cloud & container defenders
Passive subdomain enumeration from dozens of sources.
Relevance: Recon & attack-surface mapping
Template-based vulnerability scanner for massive-scale network scanning.
Relevance: Offensive security & recon
Interactive TLS-capable intercepting proxy for traffic analysis.
Relevance: AppSec & traffic inspection
Swiss-army toolkit for network attacks, MITM and recon.
Relevance: Network penetration testing
Graph-based Active Directory relationship explorer for attack paths.
Relevance: Red teams & AD assessment
RE: https://chaos.social/@evawolfangel/117449081037348304Wo @evawolfangel Recht hat, hat Sie Recht.Ich habe jetzt Dutzende Reports von KI-Angriffen gelesen. Bei jedem davon hätte ein Schutz nach Stand der Technik den Angriff verhindert.Wir haben da zwei Ebenen:Aktuelle Software schleppt oft Jahrzenhnte an Alt-Lasten mit sich rum. Diese wurden, da sie laufen, vor 15 Jahren das letzte Mal angefasst. Hier werden wir einen Patch-Tornado erleben und 1.000 CVEs pro Monat und Betriebssystem sind nicht unrealistisch.Der Stand bei den operativen Fähigkeiten hat sich über die letzten Jahre weiter verschlechtert. Da laufen Setups draußen, die wären schon 2015 nicht OK gewesen. Heute sind sie eine Einladung. Hier sehe ich noch keinen echten Push, das anzugehen und wir werden da noch durch ein sehr tiefes Tal der Tränen gehen.
RE: https://infosec.exchange/@mttaggart/117446793859614252Get an ad blocker. For you. Your friends / found family. Your crazy ass conservative Fox News relatives Your $dayJob spamming you Cyber Awareness Your dog Your cat is likely fine#adblocker #blueteamsec #blueteam
https://www.heise.de/news/Anthropic-KI-koennte-sich-bald-auf-Haushaltsgeraeten-selbst-replizieren-11485683.html?wt_mc=rss.red.ho.ho.atom.beitrag.beitragAnthropic warnt: Kleinere KI-Modelle könnten sich bald zum Beispiel auf Haushaltsgeräten selbst vervielfältigen. Kontrolle wäre dann kaum noch möglich. Anthropic möchte AI reguliert sehen und Open Weights Modelle verbieten, um ihre Investitionen in AIaaS abzusichern.Die Uhr tickt, denn Anthropic plant einen Börsengang und dann ist viel mehr öffentlich als bisher.Das geschilderte Szenario ist jedenfalls an den Haaren herbei gezogen und lächerlich – es dokumentiert mehr die Verzweiflung als eine Gefahr. Wenn die Gefahr real währe, dann dokumentiert der Bericht ein absolut unverantwortliches Handeln:Daher testete Anthropic nun, ob mehrere mittelgroße bis große KI-Modelle wie Gemma4-26B-A4B oder GLM-5.2 in der Lage sind, ein kleineres Modell wie Llama3.1-8B auf solchen kleinen „Internet of Things“-Geräten (IoTs) ans Laufen zu bringen. Die Kombination aus einem großen und einem kleinen Modell wählte Anthropic laut eigener Aussage bewusst. Großen Modelle benötigten aktuell zu viel Rechenkapazität, um ohne weiteres auf IoTs zu laufen, und kleine Modelle seien noch nicht intelligent genug, um den Prozess fehlerfrei durchzuführen.Aber es ist so: Mein Macbook pro verbraucht erstaunliche 5 Watt, wenn es normal verwendet wird. Es verbraucht 100 Watt und die Lüfter rauschen wie bescheuert, wenn es ein lokales Modell gleich welcher Größe ausführt.Wenn man ein LLM, gleich welcher Größe, auf ein IoT Gerät ausbringt, dann wird sich der Stromverbrauch dieses Gerätes verzwanzigfachen und es wird sehr, sehr warm, und, wenn es Lüfter hat, auch sehr, sehr laut.Zugleich kriegt man von dem Gerät, das in keinster Weise für Inferenz geeignete Hardware hat, circa Null Komma Wenig Tokens pro Sekunde. Es ist absolut witzlos – keine CPU mehr, um die Arbeit zu machen und die Inferenzleistung faktisch nicht vorhanden.Der Prozess läuft jedoch aktuell laut dem Experiment von Anthropic noch recht langsam. Sowohl der Tokendurchsatz, als auch die Replikation – in den meisten Versuchsanordnungen waren hier mehrere Tage pro Vervielfältigung nötig.Angenommen wir machten dort Fortschritte: Das wäre gut, aber nicht für Anthropic oder andere AIaaS-Firmen, die ja Billioarden (US Trillions) in Rechenzentrumsbau gesteckt haben – die dann ja gar nicht mehr gebraucht werden.Aus der Security-Welt gibt es Kritik an diesem Experiment von Anthropic. Der Nutzen von solchen KI-Würmern sei unklar, zumindest für den Cybersicherheitsbereich. Herkömmliche Würmer seien viel effektiver. Auch seltsam sei, dass Anthropic in dem Versuch kein eigenes KI-Modell testete. Manche munkeln daher, dass die Untersuchung dazu diene, offene Modelle als gefährlich dastehen zu lassen. Denn diese machen Geschäftsmodellen wie dem von Anthropic Konkurrenz.Dies.Nichts an dem ganzen "Experiment" hat Sinn, es sei denn, man betrachtet es als Verzweiflungspropaganda um AIaaS-Investitionen zu sichern. Gerade nach dem letzten Donnerstag (AI Aktien unter Druck), der character.ai Pleite, dem CoreWeave Spread und dem weiter steigenden Oracle-Spread.
RE: https://infosec.exchange/@gayint/117448062838069728This means gayint.org is likely in Palo Alto’s EDL hosting service and any category changes could impact customer business. Nice.URL: Gayint.orgCategories: Computer-and-Internet-InfoRisk Level: Low-Risk
A l’extrem sud de Lolland, a Rødbyhavn, s’està construint una de les obres més grans d’Europa: un túnel de divuit quilòmetres sota el mar Bàltic que un dia unirà Dinamarca i Alemanya. Aquest túnel no es perfora. Es fabrica a trossos, blocs de formigó enormes, i aquests blocs s’enfonsen al fons del mar i s’encaixen un darrere l’altre. Hi treballen milers de persones, una flota de vaixells, grues i plataformes, tot plegat coordinat per sistemes informàtics.La nit de diumenge a dilluns, 12 d’octubre, aquests sistemes van caure. Els problemes van començar de matinada a la xarxa de FLC, el consorci que construeix el túnel. Al matí, els treballadors van arribar a les portes amb les targetes de sempre i les targetes no obrien. Els vigilants van haver de fer el que es feia abans de tot això: apuntar a mà, una per una, les persones que entraven. Les ordres que van arribar a tota la plantilla eren: No obrir l’ordinador, no connectar-se a la wifi, no llegir el correu. Al mar diversos vaixells del projecte es van quedar quiets, perquè depenen dels sistemes informàtics per funcionar. Sense la xarxa que els hi fa arribar les ordres, que han de fer, on i quan, no tenien manera de treballar. L’endemà, la societat pública que promou l’obra ho va confirmar amb el llenguatge prudent dels comunicats. El contractista havia patit un “incident cibernètic”, estaven en contacte amb ell i, de moment, no tenien més informació. Més tard es va saber que els atacants havien aprofitat una vulnerabilitat per entrar als sistemes. No s’ha dit quina, ni qui hi ha al darrere, ni què volien. Una obra de set mil milions d’euros aturada perquè algú ha explotat una vulnerabilitat en algún punt del sistema informàtic. Dinamarca, que a finals de setembre havia apujat al màxim el seu nivell d’amenaça cibernètica, ho ha viscut com un avís. La ministra responsable ha convocat els partits per parlar-ne. https://tunnellingjournal.com/cyber-incident-hits-fehmarnbelt-tunnel-contractor/